Domain yp4.de kaufen?
Wir ziehen mit dem Projekt
yp4.de um.
Sind Sie am Kauf der Domain
yp4.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain yp4.de kaufen?
Warum haut sich schält?
Die Haut schält sich als natürlicher Prozess, um abgestorbene Hautzellen loszuwerden und Platz für neue Zellen zu schaffen. Dieser Prozess wird auch als Hauterneuerung bezeichnet. Durch das Abschälen der obersten Hautschicht können auch Schadstoffe und Bakterien entfernt werden, was die Haut gesund und strahlend hält. Ein weiterer Grund für das Schälen der Haut kann Sonneneinstrahlung sein, da UV-Strahlen die Haut schädigen und zu einer verstärkten Abschuppung führen können. Es ist wichtig, die Haut während des Schälens gut zu pflegen, um Trockenheit und Reizungen zu vermeiden. **
Wie schält man Erbsen?
Um Erbsen zu schälen, beginnt man damit, die Erbsenschoten zu öffnen und die Erbsen herauszulösen. Dies kann entweder mit den Fingern oder einem Messer erfolgen. Anschließend werden die Erbsen in eine Schüssel mit kaltem Wasser gegeben und durch leichtes Reiben zwischen den Händen können die äußeren Schalen abgelöst werden. Danach werden die geschälten Erbsen abgesiebt und sind bereit für die Zubereitung. Es ist wichtig darauf zu achten, dass die Erbsen nicht zu lange im Wasser liegen, da sie sonst an Geschmack verlieren können. **
Ähnliche Suchbegriffe für Schält
Top-Angebote
Produkte zum Begriff Schält:
-
Gestaltungskonzept für eine Webseite. Planung einer 'Home & Interior'-Webseite mit Schwerpunkt auf Nachhaltigkeit und Green Awareness, Taschenbuch vonGestaltungskonzept Für Eine Webseite. Planung Einer 'home & Interior'-webseite Mit Schwerpunkt Auf Nachhaltigkeit Und Green Awareness, Taschenbuch Von Jan Moritz Behrens, Grin, 978-3-346-47165-9, Seitenanzahl: 289,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgenstern, Danny: Kleine Mädchen schält man nichtKleine Mädchen schält man nicht , LESEN SIE EINEN SENSATIONELLEN THRILLER, DER IHR BLUT GEFRIEREN LÄSST! DER NEUE FALL MIT KOMMISSAR OLIVER BORG! DIESMAL ALS ZWEIBÄNDIGE SONDERAUSGABE MIT FAST 700 SEITEN SPANNUNG! Oliver Borg hat den BLUTLAUF überstanden und trotzte dem TOTENGRÄBERWIND, doch diesmal gerät Borg an seine Grenzen, denn KLEINE MÄDCHEN SCHÄLT MAN NICHT! Kaum hat sich der Braunschweiger Kommissar Oliver Borg von seiner letzten Mission erholt, ruft ihn sein cholerischer Chef schon zum nächsten Tatort. Doch an dieser ungewöhnlichen Stelle hätte wohl niemand eine Leiche erwartet ... Seite an Seite mit seiner jungen Kollegin Sina Bachmann gerät Borg in ein Netz aus Mord, Glücksspiel und Drogenschmuggel. Oliver Borgs dritter Fall entpuppt sich als Katz-und-Maus-Spiel, das den mutigen Kommissar von den höchsten Kreisen der Braunschweiger Gesellschaft über Speeddating bis in die Sadomasoszene führt. Borg ermittelt in einem zwielichtigen Etablissement, und sein Spürsinn führt ihn diesmal von Braunschweig über Heidelberg nach Wolfsburg und Gifhorn in eine "fesselnde" und "schwarze" Welt. Dieser Deutschland-Krimi stellt das Genre auf den Kopf, verblüfft durch überraschende Direktheit, spielt mit unerwartetem Humor und schockt auf ungewöhnliche Weise. Dieses Buch lässt das Blut in den Adern gefrieren: Mehr Schocks! Mehr Humor! Mehr Borg ... wie Sie ihn noch nie erlebt haben! , Bremszüge & -gestänge > Bremsen & Bremsenteile , Erscheinungsjahr: 20250331, Autoren: Morgenstern, Danny~Braun, Dan, Seitenzahl/Blattzahl: 660, Keyword: Agatha Christie; Allein; Angst; Blut; Braunschweig; Dan Braun; Dan Brown; Ehekrise; Ermittler; Ex-Frau; Horror; Inspektor; Jogger; Jogging; Kornfelder; Krimi; Körperteile; Landkarte; Laufen; Mord; Polizei; Selbstmord; Serienkiller; Sport; Tatort; Thriller; Tod; Todesangst; Wald; Waldweg, Fachschema: Deutsche Belletristik / Kriminalroman, Fachkategorie: Kriminalromane und Mystery, Interesse Alter: empfohlenes Alter: ab ca. 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: TB/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 125, Höhe: 51, Gewicht: 550, Produktform: Kartoniert,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie schält man Champions?
Um Champions zu schälen, beginnt man damit, die äußere Haut vorsichtig mit einem Messer abzuschneiden. Danach kann man die restlichen Hautstücke mit den Fingern abziehen. Es ist wichtig, darauf zu achten, dass man die Pilze nicht zu stark drückt, da sie dadurch beschädigt werden könnten. Alternativ kann man auch einen speziellen Pilzschäler verwenden, um die Champions zu schälen. Wie schält man Champions? **
-
Wie schält man Kichererbsen?
Um Kichererbsen zu schälen, musst du sie zuerst kochen, um die Schale aufzuweichen. Anschließend kannst du die Kichererbsen zwischen deinen Fingern reiben, um die Schale abzulösen. Eine andere Methode ist, die Kichererbsen in einem Küchentuch zu reiben, um die Schale zu entfernen. Es gibt auch die Möglichkeit, die Kichererbsen in Wasser zu einweichen und dann die Schale abzuziehen. Alternativ kannst du auch vorgekochte und geschälte Kichererbsen im Supermarkt kaufen, um dir den Schälprozess zu ersparen. **
-
Wie schält man Kakaobohnen?
Um Kakaobohnen zu schälen, müssen sie zuerst fermentiert und getrocknet werden, um die Schalen zu lockern. Anschließend werden die Bohnen geröstet, um den Geschmack zu entwickeln und die Schalen weiter zu lockern. Danach werden die Bohnen geknackt, um die Schalen zu entfernen, und die inneren Kakaonibs freizulegen. Diese Nibs können dann gemahlen werden, um Kakaomasse herzustellen, aus der Schokolade hergestellt wird. **
-
Wie schält man Rosskastanien?
Um Rosskastanien zu schälen, beginnt man damit, die äußere Schale mit einem scharfen Messer einzuritzen. Anschließend kann man die Schale mit den Händen oder einem Messer vorsichtig abziehen. Es ist wichtig darauf zu achten, dass man nicht zu fest drückt, da die Kastanien sonst zerquetscht werden könnten. Man kann auch versuchen, die Kastanien kurz in heißem Wasser zu blanchieren, um die Schale leichter zu entfernen. Es erfordert etwas Geduld und Übung, aber mit der richtigen Technik lassen sich Rosskastanien gut schälen. **


Wie schält man Kumquats?
Um Kumquats zu schälen, sollte man sie zuerst gründlich waschen, um eventuelle Rückstände zu entfernen. Dann kann man die Kumquats entweder mit einem Messer vorsichtig schälen oder sie in kochendem Wasser für etwa 1-2 Minuten blanchieren, um die Schale weicher zu machen. Anschließend kann man die Schale leicht abziehen. Alternativ kann man die Kumquats auch einfach mit Schale essen, da sie essbar ist und einen zusätzlichen Geschmack bietet. Es ist wichtig, darauf zu achten, dass die Kumquats vor dem Verzehr gut gereinigt werden, um eventuelle Pestizidrückstände zu entfernen. **
Wie schält man Zucchini?
Um Zucchini zu schälen, benötigt man in der Regel keinen speziellen Schäler. Man kann einfach ein Messer verwenden, um die äußere Schale abzuschneiden. Es ist wichtig, die Zucchini vor dem Schälen gründlich zu waschen. **
Top-Angebote
Produkte zum Begriff Schält:
-
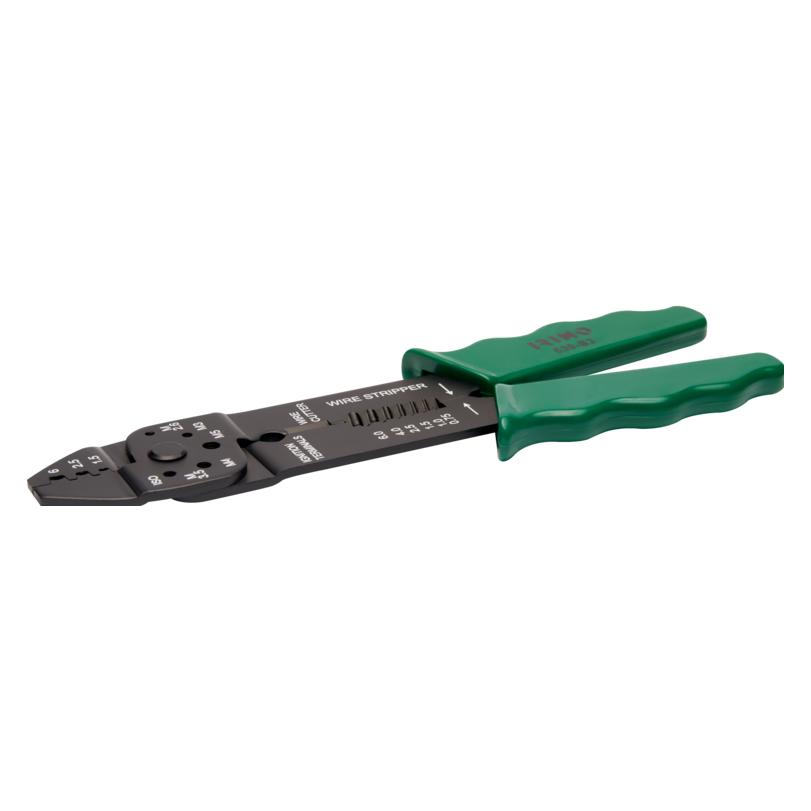
Irimo Crimpzange 220 mm für nicht isolierte Kabelschuhe, Schnitt M2,6-M5,0. schält 0,75-6,0 mm2. in einer (220 mm) (37158616)Irimo Crimpzange 220 mm für nicht isolierte Kabelschuhe, Schnitt M2,6-M5,0. schält 0,75-6,0 mm2. in einer (220 mm) (37158616)18,55 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Kleine Mädchen schält man nicht, Taschenbuch von Danny Morgenstern,Dan Braun, In Farbe und Bunt Verlag, 978-3-95936-598-7Kleine Mädchen Schält Man Nicht, Taschenbuch Von Danny Morgenstern,dan Braun, In Farbe Und Bunt Verlag, 978-3-95936-598-7, Seitenanzahl: 66028,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gestaltungskonzept für eine Webseite. Planung einer 'Home & Interior'-Webseite mit Schwerpunkt auf Nachhaltigkeit und Green Awareness, Taschenbuch vonGestaltungskonzept Für Eine Webseite. Planung Einer 'home & Interior'-webseite Mit Schwerpunkt Auf Nachhaltigkeit Und Green Awareness, Taschenbuch Von Jan Moritz Behrens, Grin, 978-3-346-47165-9, Seitenanzahl: 289,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgenstern, Danny: Kleine Mädchen schält man nichtKleine Mädchen schält man nicht , LESEN SIE EINEN SENSATIONELLEN THRILLER, DER IHR BLUT GEFRIEREN LÄSST! DER NEUE FALL MIT KOMMISSAR OLIVER BORG! DIESMAL ALS ZWEIBÄNDIGE SONDERAUSGABE MIT FAST 700 SEITEN SPANNUNG! Oliver Borg hat den BLUTLAUF überstanden und trotzte dem TOTENGRÄBERWIND, doch diesmal gerät Borg an seine Grenzen, denn KLEINE MÄDCHEN SCHÄLT MAN NICHT! Kaum hat sich der Braunschweiger Kommissar Oliver Borg von seiner letzten Mission erholt, ruft ihn sein cholerischer Chef schon zum nächsten Tatort. Doch an dieser ungewöhnlichen Stelle hätte wohl niemand eine Leiche erwartet ... Seite an Seite mit seiner jungen Kollegin Sina Bachmann gerät Borg in ein Netz aus Mord, Glücksspiel und Drogenschmuggel. Oliver Borgs dritter Fall entpuppt sich als Katz-und-Maus-Spiel, das den mutigen Kommissar von den höchsten Kreisen der Braunschweiger Gesellschaft über Speeddating bis in die Sadomasoszene führt. Borg ermittelt in einem zwielichtigen Etablissement, und sein Spürsinn führt ihn diesmal von Braunschweig über Heidelberg nach Wolfsburg und Gifhorn in eine "fesselnde" und "schwarze" Welt. Dieser Deutschland-Krimi stellt das Genre auf den Kopf, verblüfft durch überraschende Direktheit, spielt mit unerwartetem Humor und schockt auf ungewöhnliche Weise. Dieses Buch lässt das Blut in den Adern gefrieren: Mehr Schocks! Mehr Humor! Mehr Borg ... wie Sie ihn noch nie erlebt haben! , Bremszüge & -gestänge > Bremsen & Bremsenteile , Erscheinungsjahr: 20250331, Autoren: Morgenstern, Danny~Braun, Dan, Seitenzahl/Blattzahl: 660, Keyword: Agatha Christie; Allein; Angst; Blut; Braunschweig; Dan Braun; Dan Brown; Ehekrise; Ermittler; Ex-Frau; Horror; Inspektor; Jogger; Jogging; Kornfelder; Krimi; Körperteile; Landkarte; Laufen; Mord; Polizei; Selbstmord; Serienkiller; Sport; Tatort; Thriller; Tod; Todesangst; Wald; Waldweg, Fachschema: Deutsche Belletristik / Kriminalroman, Fachkategorie: Kriminalromane und Mystery, Interesse Alter: empfohlenes Alter: ab ca. 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: TB/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 125, Höhe: 51, Gewicht: 550, Produktform: Kartoniert,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum haut sich schält?
Die Haut schält sich als natürlicher Prozess, um abgestorbene Hautzellen loszuwerden und Platz für neue Zellen zu schaffen. Dieser Prozess wird auch als Hauterneuerung bezeichnet. Durch das Abschälen der obersten Hautschicht können auch Schadstoffe und Bakterien entfernt werden, was die Haut gesund und strahlend hält. Ein weiterer Grund für das Schälen der Haut kann Sonneneinstrahlung sein, da UV-Strahlen die Haut schädigen und zu einer verstärkten Abschuppung führen können. Es ist wichtig, die Haut während des Schälens gut zu pflegen, um Trockenheit und Reizungen zu vermeiden. **
-
Wie schält man Erbsen?
Um Erbsen zu schälen, beginnt man damit, die Erbsenschoten zu öffnen und die Erbsen herauszulösen. Dies kann entweder mit den Fingern oder einem Messer erfolgen. Anschließend werden die Erbsen in eine Schüssel mit kaltem Wasser gegeben und durch leichtes Reiben zwischen den Händen können die äußeren Schalen abgelöst werden. Danach werden die geschälten Erbsen abgesiebt und sind bereit für die Zubereitung. Es ist wichtig darauf zu achten, dass die Erbsen nicht zu lange im Wasser liegen, da sie sonst an Geschmack verlieren können. **
-
Wie schält man Champions?
Um Champions zu schälen, beginnt man damit, die äußere Haut vorsichtig mit einem Messer abzuschneiden. Danach kann man die restlichen Hautstücke mit den Fingern abziehen. Es ist wichtig, darauf zu achten, dass man die Pilze nicht zu stark drückt, da sie dadurch beschädigt werden könnten. Alternativ kann man auch einen speziellen Pilzschäler verwenden, um die Champions zu schälen. Wie schält man Champions? **
-
Wie schält man Kichererbsen?
Um Kichererbsen zu schälen, musst du sie zuerst kochen, um die Schale aufzuweichen. Anschließend kannst du die Kichererbsen zwischen deinen Fingern reiben, um die Schale abzulösen. Eine andere Methode ist, die Kichererbsen in einem Küchentuch zu reiben, um die Schale zu entfernen. Es gibt auch die Möglichkeit, die Kichererbsen in Wasser zu einweichen und dann die Schale abzuziehen. Alternativ kannst du auch vorgekochte und geschälte Kichererbsen im Supermarkt kaufen, um dir den Schälprozess zu ersparen. **
Ähnliche Suchbegriffe für Schält
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie schält man Kakaobohnen?
Um Kakaobohnen zu schälen, müssen sie zuerst fermentiert und getrocknet werden, um die Schalen zu lockern. Anschließend werden die Bohnen geröstet, um den Geschmack zu entwickeln und die Schalen weiter zu lockern. Danach werden die Bohnen geknackt, um die Schalen zu entfernen, und die inneren Kakaonibs freizulegen. Diese Nibs können dann gemahlen werden, um Kakaomasse herzustellen, aus der Schokolade hergestellt wird. **
-
Wie schält man Rosskastanien?
Um Rosskastanien zu schälen, beginnt man damit, die äußere Schale mit einem scharfen Messer einzuritzen. Anschließend kann man die Schale mit den Händen oder einem Messer vorsichtig abziehen. Es ist wichtig darauf zu achten, dass man nicht zu fest drückt, da die Kastanien sonst zerquetscht werden könnten. Man kann auch versuchen, die Kastanien kurz in heißem Wasser zu blanchieren, um die Schale leichter zu entfernen. Es erfordert etwas Geduld und Übung, aber mit der richtigen Technik lassen sich Rosskastanien gut schälen. **
-
Wie schält man Kumquats?
Um Kumquats zu schälen, sollte man sie zuerst gründlich waschen, um eventuelle Rückstände zu entfernen. Dann kann man die Kumquats entweder mit einem Messer vorsichtig schälen oder sie in kochendem Wasser für etwa 1-2 Minuten blanchieren, um die Schale weicher zu machen. Anschließend kann man die Schale leicht abziehen. Alternativ kann man die Kumquats auch einfach mit Schale essen, da sie essbar ist und einen zusätzlichen Geschmack bietet. Es ist wichtig, darauf zu achten, dass die Kumquats vor dem Verzehr gut gereinigt werden, um eventuelle Pestizidrückstände zu entfernen. **
-
Wie schält man Zucchini?
Um Zucchini zu schälen, benötigt man in der Regel keinen speziellen Schäler. Man kann einfach ein Messer verwenden, um die äußere Schale abzuschneiden. Es ist wichtig, die Zucchini vor dem Schälen gründlich zu waschen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.