Domain yp4.de kaufen?
Wir ziehen mit dem Projekt
yp4.de um.
Sind Sie am Kauf der Domain
yp4.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain yp4.de kaufen?
Wie kann man die Seriosität einer Webseite oder eines Unternehmens überprüfen? Welche Merkmale deuten auf Seriosität hin?
Man kann die Seriosität einer Webseite oder eines Unternehmens überprüfen, indem man nach Impressum, Kontaktinformationen und Firmenhistorie sucht. Zudem können Kundenbewertungen, Zertifikate und Gütesiegel auf Seriosität hinweisen. Eine transparente Datenschutzerklärung, sichere Zahlungsmethoden und ein professionelles Design können ebenfalls auf die Seriosität eines Unternehmens hinweisen. **
Wie kann man die Seriosität einer Webseite oder eines Unternehmens überprüfen? Warum ist Seriosität in geschäftlichen Beziehungen so wichtig?
Man kann die Seriosität einer Webseite oder eines Unternehmens überprüfen, indem man nach Impressum, Datenschutzerklärung, Kundenbewertungen und Zertifizierungen sucht. Seriosität ist in geschäftlichen Beziehungen wichtig, um Vertrauen bei Kunden aufzubauen, die Glaubwürdigkeit des Unternehmens zu stärken und langfristige Geschäftsbeziehungen zu fördern. Ein seriöses Unternehmen zeigt Professionalität, Transparenz und Verantwortungsbewusstsein, was sich positiv auf den Unternehmenserfolg auswirken kann. **


Ähnliche Suchbegriffe für Seriosität
Top-Angebote
Produkte zum Begriff Seriosität:
-
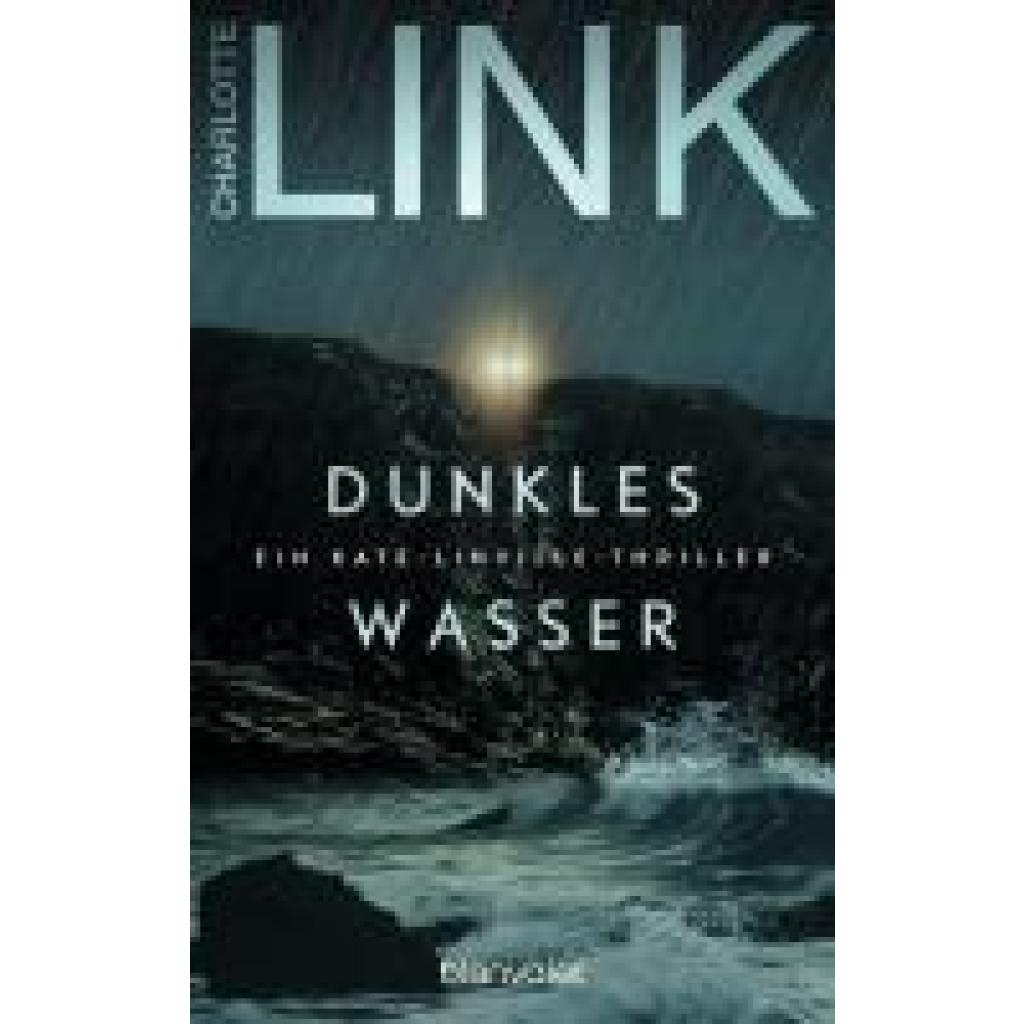
Link, Charlotte: Dunkles WasserDunkles Wasser , Ein Kate-Linville-Thriller , Ladestationen & Wallboxen > Ladestationen & -geräte , Auflage: Originalausgabe, Erscheinungsjahr: 20240821, Produktform: Leinen, Titel der Reihe: Die Kate-Linville-Reihe#5#, Autoren: Link, Charlotte, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 574, Keyword: 2024; bestseller; bestsellerliste; brückenphobie; buch; bücher; bücher neuerscheinungen 2024; caleb hale; cold case; deutsche autoren; die betrogene; die suche; england krimi deutsch; frankreich; kate linville reihe; krimi; krimi empfehlung; krimiautorin; kriminalromane; krimis; krimis neuerscheinungen 2024; neuerscheinung; neuerscheinungen 2024; north yorkshire; ohne schuld; scarborough; schottland; scotland yard; spiegel bestseller; spiegel bestsellerliste aktuell; spiegel-bestseller; spiegel-bestsellerautorin; spiegelbestseller; thriller; top autoren 2024, Fachschema: Frankreich / Roman, Erzählung, Humor~England~England / Roman, Erzählung, Humor~Schottland~Schottland / Roman, Erzählung, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 219, Breite: 148, Höhe: 47, Gewicht: 704, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man die Seriosität einer Webseite oder eines Unternehmens überprüfen? Was sind die wichtigsten Merkmale für Seriosität in einem Geschäftspartner?
Man kann die Seriosität einer Webseite oder eines Unternehmens überprüfen, indem man nach Impressum, Datenschutzerklärung und Kontaktmöglichkeiten sucht. Wichtige Merkmale für Seriosität in einem Geschäftspartner sind Transparenz, Zuverlässigkeit und positive Kundenbewertungen. Außerdem sollte man darauf achten, ob das Unternehmen über Zertifizierungen oder Mitgliedschaften in relevanten Verbänden verfügt. **
-
Wie funktioniert eine URL-Umleitung und welche Vorteile bietet sie für die Weiterleitung von Webseiten?
Eine URL-Umleitung leitet den Benutzer automatisch von einer URL zu einer anderen weiter. Dies geschieht durch den Einsatz von HTTP-Statuscodes wie 301 oder 302. Die Vorteile einer URL-Umleitung sind eine verbesserte Benutzererfahrung, besseres SEO-Ranking und die Möglichkeit, veraltete URLs zu aktualisieren. **
-
Wie kann ich die Seriosität eines Unternehmens oder einer Webseite überprüfen? Was sind die Anzeichen für Seriosität bei einer Person oder einer Organisation?
1. Überprüfe die Impressum und Datenschutzbestimmungen der Webseite. 2. Suche nach Bewertungen und Erfahrungsberichten anderer Nutzer. 3. Achte auf professionelles Design, klare Kontaktmöglichkeiten und transparente Informationen über das Unternehmen. **
-
Wie kann man die Seriosität einer Quelle im Internet überprüfen? Wie entsteht Seriosität in der Unternehmenskultur?
1. Man kann die Seriosität einer Quelle im Internet überprüfen, indem man die Autorität der Website, die Aktualität der Informationen und die Quellenangaben überprüft. 2. Seriosität in der Unternehmenskultur entsteht durch klare Werte und Ethik, transparente Kommunikation und Verantwortungsbewusstsein gegenüber Kunden, Mitarbeitern und der Gesellschaft. 3. Ein Unternehmen kann Seriosität durch Einhaltung von Gesetzen und Standards, fairen Umgang mit Stakeholdern und einem guten Ruf in der Branche aufbauen. **


Was ist die Seriosität von gutefrage.net?
Die Seriosität von gutefrage.net ist schwer zu beurteilen, da es sich um eine Plattform handelt, auf der jeder Nutzer Fragen stellen und Antworten geben kann. Es gibt keine redaktionelle Kontrolle über die Inhalte, daher kann die Qualität und Richtigkeit der Antworten stark variieren. Es ist ratsam, die Informationen, die auf gutefrage.net gefunden werden, kritisch zu hinterfragen und gegebenenfalls weitere Quellen zu konsultieren. **
Ist das Tattooentfernungsstudio endlich ohne Seriosität?
Es ist schwierig, die Seriosität eines Tattooentfernungsstudios pauschal zu beurteilen, da dies von verschiedenen Faktoren abhängt. Es ist wichtig, dass das Studio über qualifiziertes Personal verfügt, das über die erforderlichen Kenntnisse und Erfahrungen in der Tattooentfernung verfügt. Zudem sollten sie über die richtige Ausrüstung und Technologie verfügen, um die Behandlungen sicher und effektiv durchzuführen. Es ist ratsam, Bewertungen und Erfahrungsberichte anderer Kunden zu lesen, um eine fundierte Entscheidung zu treffen. **
Top-Angebote
Produkte zum Begriff Seriosität:
-
TV-Nachrichten im Spannungsfeld zwischen Unterhaltung und Seriosität, Taschenbuch von Cornelia Scherpe, GRIN, 978-3-656-34486-5Tv-nachrichten Im Spannungsfeld Zwischen Unterhaltung Und Seriosität, Taschenbuch Von Cornelia Scherpe, Grin, 978-3-656-34486-5, Seitenanzahl: 4017,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Faux-Fur Kürzer Offene KragenjackeEin luxuriös weicher Kunstpelzmantel mit einem offenen Kragen und einer lockeren, cropped Silhouette. Die plüschige Textur sorgt für eine reiche Dimension und kuschelige Wärme, wodurch er zu einem herausragenden Layering-Element für Abendveranstaltungen oder kühlere Tage wird. Kombinieren Sie ihn mit eleganten Lederlook-Hosen und Absatzschuhen für einen mühelos schicken Look.34,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Link, Charlotte: Dunkles WasserDunkles Wasser , Ein Kate-Linville-Thriller , Ladestationen & Wallboxen > Ladestationen & -geräte , Auflage: Originalausgabe, Erscheinungsjahr: 20240821, Produktform: Leinen, Titel der Reihe: Die Kate-Linville-Reihe#5#, Autoren: Link, Charlotte, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 574, Keyword: 2024; bestseller; bestsellerliste; brückenphobie; buch; bücher; bücher neuerscheinungen 2024; caleb hale; cold case; deutsche autoren; die betrogene; die suche; england krimi deutsch; frankreich; kate linville reihe; krimi; krimi empfehlung; krimiautorin; kriminalromane; krimis; krimis neuerscheinungen 2024; neuerscheinung; neuerscheinungen 2024; north yorkshire; ohne schuld; scarborough; schottland; scotland yard; spiegel bestseller; spiegel bestsellerliste aktuell; spiegel-bestseller; spiegel-bestsellerautorin; spiegelbestseller; thriller; top autoren 2024, Fachschema: Frankreich / Roman, Erzählung, Humor~England~England / Roman, Erzählung, Humor~Schottland~Schottland / Roman, Erzählung, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 219, Breite: 148, Höhe: 47, Gewicht: 704, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Seriosität einer Webseite oder eines Unternehmens überprüfen? Welche Merkmale deuten auf Seriosität hin?
Man kann die Seriosität einer Webseite oder eines Unternehmens überprüfen, indem man nach Impressum, Kontaktinformationen und Firmenhistorie sucht. Zudem können Kundenbewertungen, Zertifikate und Gütesiegel auf Seriosität hinweisen. Eine transparente Datenschutzerklärung, sichere Zahlungsmethoden und ein professionelles Design können ebenfalls auf die Seriosität eines Unternehmens hinweisen. **
-
Wie kann man die Seriosität einer Webseite oder eines Unternehmens überprüfen? Warum ist Seriosität in geschäftlichen Beziehungen so wichtig?
Man kann die Seriosität einer Webseite oder eines Unternehmens überprüfen, indem man nach Impressum, Datenschutzerklärung, Kundenbewertungen und Zertifizierungen sucht. Seriosität ist in geschäftlichen Beziehungen wichtig, um Vertrauen bei Kunden aufzubauen, die Glaubwürdigkeit des Unternehmens zu stärken und langfristige Geschäftsbeziehungen zu fördern. Ein seriöses Unternehmen zeigt Professionalität, Transparenz und Verantwortungsbewusstsein, was sich positiv auf den Unternehmenserfolg auswirken kann. **
-
Wie kann man die Seriosität einer Webseite oder eines Unternehmens überprüfen? Was sind die wichtigsten Merkmale für Seriosität in einem Geschäftspartner?
Man kann die Seriosität einer Webseite oder eines Unternehmens überprüfen, indem man nach Impressum, Datenschutzerklärung und Kontaktmöglichkeiten sucht. Wichtige Merkmale für Seriosität in einem Geschäftspartner sind Transparenz, Zuverlässigkeit und positive Kundenbewertungen. Außerdem sollte man darauf achten, ob das Unternehmen über Zertifizierungen oder Mitgliedschaften in relevanten Verbänden verfügt. **
-
Wie funktioniert eine URL-Umleitung und welche Vorteile bietet sie für die Weiterleitung von Webseiten?
Eine URL-Umleitung leitet den Benutzer automatisch von einer URL zu einer anderen weiter. Dies geschieht durch den Einsatz von HTTP-Statuscodes wie 301 oder 302. Die Vorteile einer URL-Umleitung sind eine verbesserte Benutzererfahrung, besseres SEO-Ranking und die Möglichkeit, veraltete URLs zu aktualisieren. **
Ähnliche Suchbegriffe für Seriosität
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich die Seriosität eines Unternehmens oder einer Webseite überprüfen? Was sind die Anzeichen für Seriosität bei einer Person oder einer Organisation?
1. Überprüfe die Impressum und Datenschutzbestimmungen der Webseite. 2. Suche nach Bewertungen und Erfahrungsberichten anderer Nutzer. 3. Achte auf professionelles Design, klare Kontaktmöglichkeiten und transparente Informationen über das Unternehmen. **
-
Wie kann man die Seriosität einer Quelle im Internet überprüfen? Wie entsteht Seriosität in der Unternehmenskultur?
1. Man kann die Seriosität einer Quelle im Internet überprüfen, indem man die Autorität der Website, die Aktualität der Informationen und die Quellenangaben überprüft. 2. Seriosität in der Unternehmenskultur entsteht durch klare Werte und Ethik, transparente Kommunikation und Verantwortungsbewusstsein gegenüber Kunden, Mitarbeitern und der Gesellschaft. 3. Ein Unternehmen kann Seriosität durch Einhaltung von Gesetzen und Standards, fairen Umgang mit Stakeholdern und einem guten Ruf in der Branche aufbauen. **
-
Was ist die Seriosität von gutefrage.net?
Die Seriosität von gutefrage.net ist schwer zu beurteilen, da es sich um eine Plattform handelt, auf der jeder Nutzer Fragen stellen und Antworten geben kann. Es gibt keine redaktionelle Kontrolle über die Inhalte, daher kann die Qualität und Richtigkeit der Antworten stark variieren. Es ist ratsam, die Informationen, die auf gutefrage.net gefunden werden, kritisch zu hinterfragen und gegebenenfalls weitere Quellen zu konsultieren. **
-
Ist das Tattooentfernungsstudio endlich ohne Seriosität?
Es ist schwierig, die Seriosität eines Tattooentfernungsstudios pauschal zu beurteilen, da dies von verschiedenen Faktoren abhängt. Es ist wichtig, dass das Studio über qualifiziertes Personal verfügt, das über die erforderlichen Kenntnisse und Erfahrungen in der Tattooentfernung verfügt. Zudem sollten sie über die richtige Ausrüstung und Technologie verfügen, um die Behandlungen sicher und effektiv durchzuführen. Es ist ratsam, Bewertungen und Erfahrungsberichte anderer Kunden zu lesen, um eine fundierte Entscheidung zu treffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.