Domain yp4.de kaufen?
Wir ziehen mit dem Projekt
yp4.de um.
Sind Sie am Kauf der Domain
yp4.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain yp4.de kaufen?
Wie lautet der Zahlenbereich?
Der Zahlenbereich ist der Bereich, in dem die Zahlen liegen, die in einer bestimmten Situation relevant sind. Er kann zum Beispiel von negativen Zahlen bis zu positiven Zahlen reichen oder auch nur positive ganze Zahlen umfassen. Der genaue Zahlenbereich hängt von der konkreten Fragestellung oder Aufgabe ab. **
Was bedeutet der Zahlenbereich n?
Der Zahlenbereich n bezieht sich normalerweise auf eine Variable oder einen Parameter in einer mathematischen Gleichung oder einem Algorithmus. Es kann die Anzahl der Elemente in einer Menge, die Größe einer Matrix oder die Anzahl der Iterationen in einer Schleife darstellen. Der genaue Wert von n hängt vom Kontext ab und kann variieren. **

Ähnliche Suchbegriffe für Zahlenbereich
Top-Angebote
Produkte zum Begriff Zahlenbereich:
-
Link, Charlotte: Dunkles WasserDunkles Wasser , Ein Kate-Linville-Thriller , Ladestationen & Wallboxen > Ladestationen & -geräte , Auflage: Originalausgabe, Erscheinungsjahr: 20240821, Produktform: Leinen, Titel der Reihe: Die Kate-Linville-Reihe#5#, Autoren: Link, Charlotte, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 574, Keyword: 2024; bestseller; bestsellerliste; brückenphobie; buch; bücher; bücher neuerscheinungen 2024; caleb hale; cold case; deutsche autoren; die betrogene; die suche; england krimi deutsch; frankreich; kate linville reihe; krimi; krimi empfehlung; krimiautorin; kriminalromane; krimis; krimis neuerscheinungen 2024; neuerscheinung; neuerscheinungen 2024; north yorkshire; ohne schuld; scarborough; schottland; scotland yard; spiegel bestseller; spiegel bestsellerliste aktuell; spiegel-bestseller; spiegel-bestsellerautorin; spiegelbestseller; thriller; top autoren 2024, Fachschema: Frankreich / Roman, Erzählung, Humor~England~England / Roman, Erzählung, Humor~Schottland~Schottland / Roman, Erzählung, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 219, Breite: 148, Höhe: 47, Gewicht: 704, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gestaltungskonzept für eine Webseite. Planung einer 'Home & Interior'-Webseite mit Schwerpunkt auf Nachhaltigkeit und Green Awareness, Taschenbuch vonGestaltungskonzept Für Eine Webseite. Planung Einer 'home & Interior'-webseite Mit Schwerpunkt Auf Nachhaltigkeit Und Green Awareness, Taschenbuch Von Jan Moritz Behrens, Grin, 978-3-346-47165-9, Seitenanzahl: 289,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Gibt es einen Zahlenbereich jenseits der Sedezionen?
Ja, es gibt Zahlenbereiche jenseits der Sedezionen. Die Sedezionen sind eine sehr große Zahl, die aus 1 gefolgt von 48 Nullen besteht. Es gibt jedoch noch größere Zahlensysteme wie die Vigintilliarde, die eine 1 gefolgt von 120 Nullen hat. Es gibt also unendlich viele Zahlenbereiche, die größer sind als die Sedezionen. **
-
Was bedeutet "qz" oder "zn" im mathematischen Zahlenbereich?
"qz" und "zn" sind keine gängigen Abkürzungen oder Bezeichnungen im mathematischen Zahlenbereich. Es ist möglich, dass sie in einem spezifischen Kontext oder in einer bestimmten mathematischen Theorie verwendet werden, aber ohne weitere Informationen ist es schwierig, ihre genaue Bedeutung zu bestimmen. Es wäre hilfreich, mehr Kontext oder Informationen zu haben, um eine genauere Antwort zu geben. **
-
Wie kann man in Java einen Zahlenbereich festlegen?
In Java kann man einen Zahlenbereich festlegen, indem man eine Bedingung definiert, die überprüft, ob eine Zahl innerhalb des gewünschten Bereichs liegt. Man kann dies beispielsweise mit einer if-Anweisung oder mit einer Schleife umsetzen. Wenn eine Zahl außerhalb des definierten Bereichs liegt, kann man entsprechende Aktionen ausführen, wie zum Beispiel eine Fehlermeldung ausgeben oder die Zahl korrigieren. **
-
Wie weiß man, welcher Zahlenbereich durch Dualzahlen darstellbar ist?
Dualzahlen sind eine Darstellung von Zahlen im Binärsystem, also mit den Ziffern 0 und 1. Jede Dualzahl stellt eine Potenz von 2 dar. Der Zahlenbereich, der durch Dualzahlen darstellbar ist, hängt von der Anzahl der Bits ab, die zur Verfügung stehen. Mit n Bits können 2^n verschiedene Zahlen dargestellt werden, wobei die Hälfte davon negative Zahlen sind, wenn das höchste Bit als Vorzeichenbit verwendet wird. **

Soll nur eine bestimmte Zahlenbereich als Eingabe zugelassen werden?
Ja, es ist möglich, nur einen bestimmten Zahlenbereich als Eingabe zuzulassen. Dies kann durch Überprüfung der Eingabe auf Gültigkeit innerhalb des gewünschten Bereichs erfolgen. Wenn die Eingabe außerhalb des Bereichs liegt, kann eine Fehlermeldung angezeigt werden und der Benutzer aufgefordert werden, eine gültige Eingabe vorzunehmen. **
Warum gibt es kein Symbol für den negativen Zahlenbereich?
Es gibt kein spezifisches Symbol für den negativen Zahlenbereich, da negative Zahlen bereits durch das Vorzeichen "-" vor der Zahl dargestellt werden können. Das Vorzeichen "-" gibt an, dass die Zahl negativ ist. In mathematischen Notationen und Gleichungen wird dies allgemein akzeptiert und verwendet. **
Top-Angebote
Produkte zum Begriff Zahlenbereich:
-
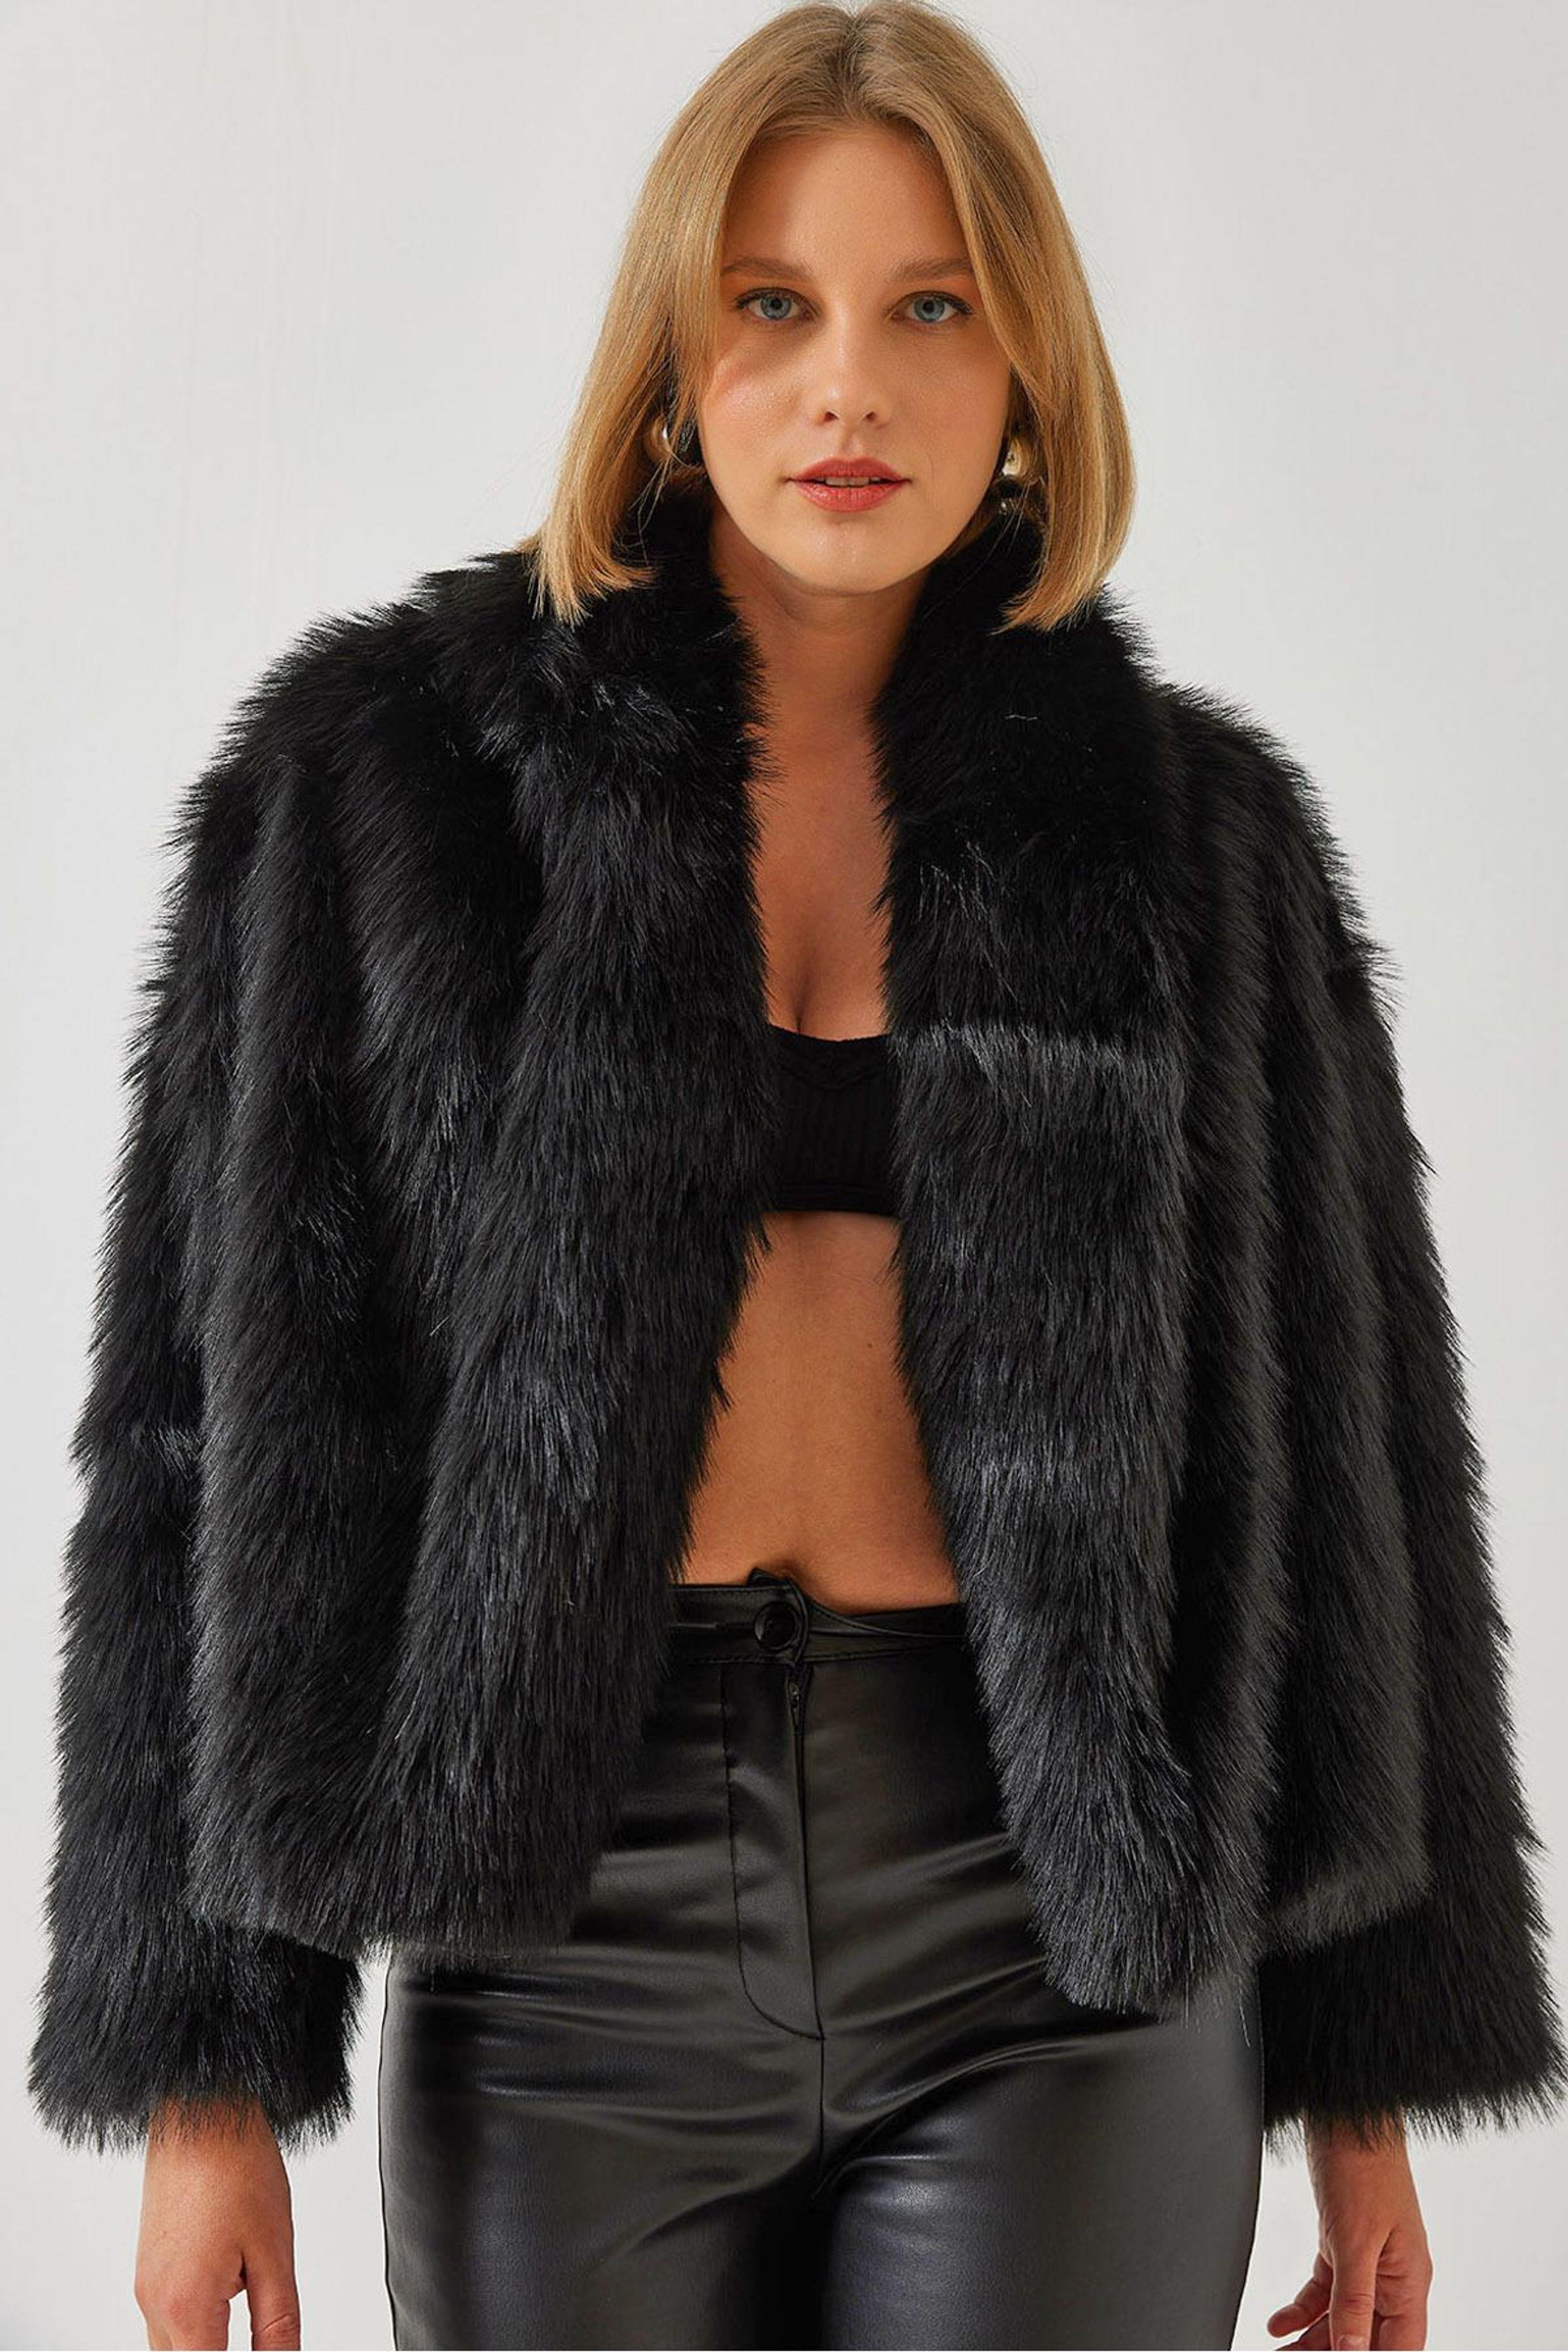
Faux-Fur Kürzer Offene KragenjackeEin luxuriös weicher Kunstpelzmantel mit einem offenen Kragen und einer lockeren, cropped Silhouette. Die plüschige Textur sorgt für eine reiche Dimension und kuschelige Wärme, wodurch er zu einem herausragenden Layering-Element für Abendveranstaltungen oder kühlere Tage wird. Kombinieren Sie ihn mit eleganten Lederlook-Hosen und Absatzschuhen für einen mühelos schicken Look.34,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Link, Charlotte: Dunkles WasserDunkles Wasser , Ein Kate-Linville-Thriller , Ladestationen & Wallboxen > Ladestationen & -geräte , Auflage: Originalausgabe, Erscheinungsjahr: 20240821, Produktform: Leinen, Titel der Reihe: Die Kate-Linville-Reihe#5#, Autoren: Link, Charlotte, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 574, Keyword: 2024; bestseller; bestsellerliste; brückenphobie; buch; bücher; bücher neuerscheinungen 2024; caleb hale; cold case; deutsche autoren; die betrogene; die suche; england krimi deutsch; frankreich; kate linville reihe; krimi; krimi empfehlung; krimiautorin; kriminalromane; krimis; krimis neuerscheinungen 2024; neuerscheinung; neuerscheinungen 2024; north yorkshire; ohne schuld; scarborough; schottland; scotland yard; spiegel bestseller; spiegel bestsellerliste aktuell; spiegel-bestseller; spiegel-bestsellerautorin; spiegelbestseller; thriller; top autoren 2024, Fachschema: Frankreich / Roman, Erzählung, Humor~England~England / Roman, Erzählung, Humor~Schottland~Schottland / Roman, Erzählung, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 219, Breite: 148, Höhe: 47, Gewicht: 704, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gestaltungskonzept für eine Webseite. Planung einer 'Home & Interior'-Webseite mit Schwerpunkt auf Nachhaltigkeit und Green Awareness, Taschenbuch vonGestaltungskonzept Für Eine Webseite. Planung Einer 'home & Interior'-webseite Mit Schwerpunkt Auf Nachhaltigkeit Und Green Awareness, Taschenbuch Von Jan Moritz Behrens, Grin, 978-3-346-47165-9, Seitenanzahl: 289,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der Zahlenbereich?
Der Zahlenbereich ist der Bereich, in dem die Zahlen liegen, die in einer bestimmten Situation relevant sind. Er kann zum Beispiel von negativen Zahlen bis zu positiven Zahlen reichen oder auch nur positive ganze Zahlen umfassen. Der genaue Zahlenbereich hängt von der konkreten Fragestellung oder Aufgabe ab. **
-
Was bedeutet der Zahlenbereich n?
Der Zahlenbereich n bezieht sich normalerweise auf eine Variable oder einen Parameter in einer mathematischen Gleichung oder einem Algorithmus. Es kann die Anzahl der Elemente in einer Menge, die Größe einer Matrix oder die Anzahl der Iterationen in einer Schleife darstellen. Der genaue Wert von n hängt vom Kontext ab und kann variieren. **
-
Gibt es einen Zahlenbereich jenseits der Sedezionen?
Ja, es gibt Zahlenbereiche jenseits der Sedezionen. Die Sedezionen sind eine sehr große Zahl, die aus 1 gefolgt von 48 Nullen besteht. Es gibt jedoch noch größere Zahlensysteme wie die Vigintilliarde, die eine 1 gefolgt von 120 Nullen hat. Es gibt also unendlich viele Zahlenbereiche, die größer sind als die Sedezionen. **
-
Was bedeutet "qz" oder "zn" im mathematischen Zahlenbereich?
"qz" und "zn" sind keine gängigen Abkürzungen oder Bezeichnungen im mathematischen Zahlenbereich. Es ist möglich, dass sie in einem spezifischen Kontext oder in einer bestimmten mathematischen Theorie verwendet werden, aber ohne weitere Informationen ist es schwierig, ihre genaue Bedeutung zu bestimmen. Es wäre hilfreich, mehr Kontext oder Informationen zu haben, um eine genauere Antwort zu geben. **
Ähnliche Suchbegriffe für Zahlenbereich
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Faux-Fur Kürzer Offene KragenjackeEin luxuriös weicher Kunstpelzmantel mit einem offenen Kragen und einer lockeren, cropped Silhouette. Die plüschige Textur sorgt für eine reiche Dimension und kuschelige Wärme, wodurch er zu einem herausragenden Layering-Element für Abendveranstaltungen oder kühlere Tage wird. Kombinieren Sie ihn mit eleganten Lederlook-Hosen und Absatzschuhen für einen mühelos schicken Look.34,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man in Java einen Zahlenbereich festlegen?
In Java kann man einen Zahlenbereich festlegen, indem man eine Bedingung definiert, die überprüft, ob eine Zahl innerhalb des gewünschten Bereichs liegt. Man kann dies beispielsweise mit einer if-Anweisung oder mit einer Schleife umsetzen. Wenn eine Zahl außerhalb des definierten Bereichs liegt, kann man entsprechende Aktionen ausführen, wie zum Beispiel eine Fehlermeldung ausgeben oder die Zahl korrigieren. **
-
Wie weiß man, welcher Zahlenbereich durch Dualzahlen darstellbar ist?
Dualzahlen sind eine Darstellung von Zahlen im Binärsystem, also mit den Ziffern 0 und 1. Jede Dualzahl stellt eine Potenz von 2 dar. Der Zahlenbereich, der durch Dualzahlen darstellbar ist, hängt von der Anzahl der Bits ab, die zur Verfügung stehen. Mit n Bits können 2^n verschiedene Zahlen dargestellt werden, wobei die Hälfte davon negative Zahlen sind, wenn das höchste Bit als Vorzeichenbit verwendet wird. **
-
Soll nur eine bestimmte Zahlenbereich als Eingabe zugelassen werden?
Ja, es ist möglich, nur einen bestimmten Zahlenbereich als Eingabe zuzulassen. Dies kann durch Überprüfung der Eingabe auf Gültigkeit innerhalb des gewünschten Bereichs erfolgen. Wenn die Eingabe außerhalb des Bereichs liegt, kann eine Fehlermeldung angezeigt werden und der Benutzer aufgefordert werden, eine gültige Eingabe vorzunehmen. **
-
Warum gibt es kein Symbol für den negativen Zahlenbereich?
Es gibt kein spezifisches Symbol für den negativen Zahlenbereich, da negative Zahlen bereits durch das Vorzeichen "-" vor der Zahl dargestellt werden können. Das Vorzeichen "-" gibt an, dass die Zahl negativ ist. In mathematischen Notationen und Gleichungen wird dies allgemein akzeptiert und verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.